...ich habe den Bericht Wieder Avast / AVG: Dieses Mal werden Thunderbird-Updates verhindert v. 17. Oktober 2022 auf https://www.soeren-hentzschel.at/ gelesen... Danke ( )
...ich habe den Bericht Wieder Avast / AVG: Dieses Mal werden Thunderbird-Updates verhindert v. 17. Oktober 2022 auf https://www.soeren-hentzschel.at/ gelesen... Danke ()
Guten Tag...
Danke Drachen , Sören Hentzschel , schlingo , .DeJaVu , Mira_Belle und Foxxiator , dass ihr Euch gemeldet habt...
Dir ist hoffentlich klar, dass Avast selbst in der Vergangenheit schon massive Sicherheitsprobleme verursacht und damit die Verbreitung von Malware gefördert hat, indem beispielsweise wichtige Sicherheits-Updates über Monate außer Kraft gesetzt worden sind.
...Nein, mir war das nicht klar...das wusste ich nicht...
(...) Quellen des Bots, vielfältig, präparierte Email (siehe Drachen), präparierte Webseiten, vermeintliches (falsches) Update für irgendeine Software, nicht "saubere" Software (siehe Drachen), USB-Stick. (....)
(...) Ob oder wie das mit deinem Rechner/Windows 11 jetzt zusammenhängt, wer hat das gemacht, zusammengebaut, installiert? Bots zeigen sich nicht immer sofort. Es kann was bei denen sein, es könnte auch eine Einstellung bei denen sein, um sich die Arbeit bei der Einrichtung von Windows 11 zu erleichtern, was vergessen wurde, rückgängig zu machen. Ist juristisch so gut wie nicht nachzuweisen. (...)
Ich habe keine Anhänge von E-Mails geöffnet...die Software ist sauber installiert worden ohne USB-Stick...
Es war keine Firma/ Unternehmen...es war eine Privatperson...
Was mir noch in den Sinn gekommen ist, ist dass ich bei einem dieser E-Mail, welche mir mit meiner eigenen E-Mail-Adresse geschickt wurde, ich mir den Quelltext anzeigen liess und die Adresse von 'sent from' gegooglet habe... den Screenshot vom Quelltext der (Spoofing)-E-Mail habe ich auf dem Desktop... ...das muss es gewesen sein...(falsche präparierte Webseite angeklickt...
 )
(...mir ist übel...ich konnte nachts fast kein Auge zudrücken)
...und ich kann verstehen, dass ihr alle 'not amused' seid und 'bravo' ruft... Das ist, seit ich denken kann, mein erster Trojaner überhaupt...und ich kann weinen, weil ich das alles nicht habe sehen kommen...
Ich habe meine Passwörter im Passwort-Safe BitWarden und habe ein 21-stelliges Hauptpasswort mit Buchstaben, Zahlen und Sonderzeichen...
Vor dem 29.12. also bevor ich bewusst Kenntnis hatte, dass sich ein Trojaner auf meinem PC befindet, habe ich auf dem PC gearbeitet und den BitWarden auch benutzt gehabt...
Sind jetzt alle die Passwörter in BitWarden auch komprimittiert?
Im TB habe ich unter 'Datenschutz & Sicherheit' -> 'gespeicherte Zugangsdaten' die PW zu den E-Mail-Accounts/ Adressen hinterlegt...
Was ist mit allen meinen E-Mails?
Im FF habe ich einen Account, der die Geräte synchronisiert...
Was ist mit meinen Dokumenten auf dem Desktop? Kann ich diese auf eine externe SSD (Samsung T7 Shield) speichern?
Seit dem 29.12.23, dass Avast mir gemeldet hat, weiss ich, dass der Trojaner AppData\Roaming\80c6bf70bf3f8f\cred64.dll auf dem Desktop ist...
Es kann auch sein, dass dieser bereits seit Mitte Dezember auf dem PC ist....
...es kann also mit diesem Programm CT Desinfec’t 2023 von Heise der Trojaner gefunden und gelöscht werden?
@'Geldhügel': Danke Dir für Deinen Beitrag...  zu Microsoft 'How can i fix this dll error' v. 20.09.2022
Um den Beitrag 'How can i fix this dll error' v. 20.09.2022 besser zu verstehen, habe ich den dortigen Post-Eintrag mit deepl.com übersetzen lassen:
Ja, löschen Sie diese und starten Sie Ihren Computer neu. Gehen Sie dann zu Ihrem temporären Ordner und löschen Sie den Ordner a5d6d1f9ad.
Dies ist die Malware, die Sie haben: https://www.virustotal.com/gui/file/4fcb0…eb07ce75365eeeb
wfyoot.exe ist ein Trojaner-Downloader, der die Datei cred64.dll herunterlädt. Er startet dann cred64.dll über rundll32.exe -
"C:\Windows\System32\rundll32.exe" C:\Benutzer\someuser\AppData\Roaming\a5d6d1f9ad\cred64.dll, Main
Der Fehler tritt auf, weil ich annehme, dass Ihr Antivirenprogramm cred64.dll entfernt hat, aber wfyoot.exe immer noch versucht, sie bei jeder Ausführung der geplanten Aufgabe zu starten.
Das Antiviren-Programm Avast hat im Status 'nicht behoben' und hat somit 'meine' cred64.dll nicht entfernt...
=> zu den Blogs auf mcafee und wazuh.com in englisch verstehe ich nur wenig...
Ich habe meinen Desktop heruntergefahren und arbeite nun -vorläufig- von meinem
Laptop aus:
und darum poste ich im Moment keinen Screenshot vom AppData\Roaming\80c6bf70bf3f8f\cred64.dll, wo sich offensichtlich die Malware befindet...
Ich weiss nur, dass auf dem Desktop in AppData in Roaming dort Ordner gelistet sind...
Dieser Eintrag: AppData\Roaming\80c6bf70bf3f8f\cred64.dll steht der alleine und 'Roaming' oder ist der in einem der dort gelisteten Ordner zu suchen...?
Guten Abend
.DeJaVu: Danke für Deinen Beitrag...
Gleichwohl denke ich, dass dieser Post noch kein Grund für Dich 'zur sarkastischen Freude' sein soll...
Ich kann mir das überhaupt nicht erklären, da ich den Desktop ganz neu am 07.12.23 erhalten habe mit einem neuen (m. Lizenzschlüssel) Windows11 Home.
Zwischen dem 19.12.2023 und dem 29.12.2023 habe ich von E-Mail-Accounts bei versch. Provider (Google und Mail DE resp. Mail CH) in TB Sicherheitswarnungen erhalten, dass Unbefugte sich Zugriff verschaffen wollten. Diese wurden durch die Sicherheitssystem abgeblockt.
3 Accounts bei Mail CH wurden kurzzeitig auch gesperrt und nach Kontaktaufnahme meinerseits wurden sie wieder geöffnet, damit ich jeweils ein neues PW setzen konnte.
Bei zwei Accounts habe ich Spoofing-E-Mail erhalten. Windows Defender hatte mir keine Bedrohungen angezeigt.
Bei google konnte ich alle PW neu setzen.
So habe ich -nach der Empfehlung des Providers Mail DE- das Programm 'Spybot - Search &Destroy' heruntergeladen und einen Systemscan gemacht:
Empfehlung von Provider Mail DE: 
mit dem Spybot habe ich am 21.12.23 einen Systemscan gemacht: 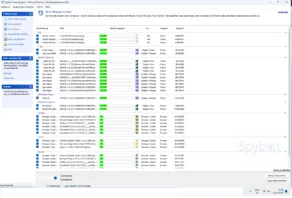
Am 29.12.2023 habe ich dann den Spybot wieder deinstalliert und Avira Free heruntergeladen und installiert. Und der Eintrag: "Avast Free hat heute 29.12.23 im Dateinamen: cred64.dll den Eintrag: Name der Bedrohung TR/PSW.Agent.uwaig gefunden... Im Scan-Detail steht im Status 'nicht behoben'." (Post #1) wurde am 29.12.23 gefunden...
Was ich auch nicht verstehe, das Avira Virenlabor zu TR anzeigt, dass er am 02.03.2018 entdeckt wurde: 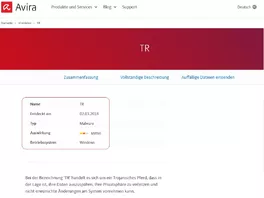
Seit 24.12.2023 war ich gar nicht am PC, ausser es wurde mir eine Sicherheitsmeldung angezeigt (in Alternativ-E-Mail-Adresse)...
Ich habe nicht risikohaft gesurft... und weiss nicht wie dieser Trojaner auf meinen PC gekommen ist...
Hallo und guten Abend zusammen...
Avast Free hat heute 29.12.23 im Dateinamen: cred64.dll den Eintrag:
Name der Bedrohung TR/PSW.Agent.uwaig gefunden... Im Scan-Detail steht im Status 'nicht behoben'.
Hier der Screenshot: 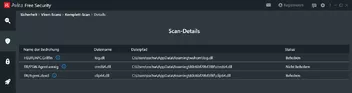
Wie und wo kann ich diese Bedrohung/ Trojanische Pferd -zu welchem ich nicht weiss, wie gefährlich es einzustufen ist- loswerden resp. löschen...`?
Und an dieser Stelle, da ich seit längerer Zeit nicht mehr im Forum war, möchte ich nachträglich den Gratulanten für die lieben Glückwünsche zu meinem Geburtstag (am 08.05.) danken
[Mein Desktop PC: Prozessor: AMD Ryzen 5 5600G with Radeon Graphics 3.90 GHz, Installierter RAM: 32.0 GB (31.3 GB verwendbar) mit Windows 11 Home; 23H2, (07.12.2023); 64 bit; Betriebsbuild: 22631.2861, Leistung: Windows Feature Experience Pack 1000.22681.1000.0]
Vielen Dank für Eure Hilfe...
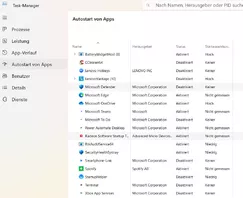
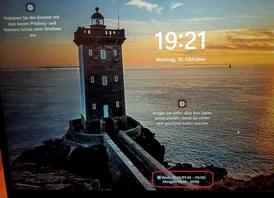
und wie bereits geschrieben auf dem Laptop habe ich den Kalender Outlook
Guten Abend zusammen...
@'Milupo': Danke für die nette Begrüssung 
@'.DeJaVu': Dir danke für Deine Infos zu Win11 Home, Vers. 21H2....Das wusste ich so nicht, dass Microsoft am 10.10.2023 die Wartung dafür eingestellt (Windows 11, Version 21H2 – Einstellung der Wartungsarbeiten (Home & Pro)) hat.
und das ist der Screenshot vom Taskmanager unter 'Autostart'...
auf dem Laptop habe ich den Outlook-Kalender... => Edit: Sorry, ich habe die falschen Screenshots geposted... liefere die neuen
..wir werden sehen, was die Zukunft diesbezüglich bringt und 'manchmal' -man sollte nie, 'nie' sagen- können Beschleunigungen in der Entwicklung eintreffen, die niemand so gedacht hätte...
Hallo zusammen...
Boersenfeger: danke für Deine Nachricht mit den Infos
Der eine oder andere hier nutzt ja SUMo Update. Die Entwicklung wird mit dem 31. Oktober eingestellt, da das Unternehmen dahinter schließt. Es wurden bereits alle Verkäufe eingestellt.
...auch ich habe zwischenzeitlich mitbekommen, dass auf 31.10.23 SUMo Update eingestellt wird...
(...) Er hat auch explizit Alternativen genannt, die man stattdessen nutzen kann. (...)
... und welches wären dann die Alternativen zu SuMo?
Hallo zusammen...
Lange ist's her, dass ich hier im Forum war...
Darum habt Nachsehen mit mir, da die Einstellungen zu 'mein Firefox' -noch- nicht aktuell sind...
Ich habe eine Frage: ich benutze einen Lenovo-Laptop und bei dessen Start werde auf der Hauptseite jeweils die Textinhalte meines Terminkalenders unten eingeblendet.
Ich möchte nun, dass beim Start des Laptops diese Kalendereinträge auf der Hauptseite nicht mehr sichtbar sind.
Wie und wo muss ich das einstellen, damit diese nicht mehr angezeigt werden?
Vielen Danke Euch und mit lieben Grüssen einen schönen Sonntag noch
Hallo und guten Abend zusammen
Diesmal bin ich im Forum und brauche Eure Hilfe, denn es geht um den Laptop meines Mannes:
Seit ein 4 oder 5 Tagen hat mein Mann bemerkt, dass wenn er mit dem FF oder mit dem Edge im Internet war, beide komisches Verhalten an den Tag legten.
Beim Edge z.B. hat er etwas angeklickt, jedoch die Seite nicht gebracht; der Kreis drehte und drehte...
Gestern war ich am Lenovo-Laptop, um mir das anzuschauen:
Ich denke jedoch, dass weder einen internen Defekt noch ein Virusbefall die Ursachen sein können. Meine Vermutung ist nach dem Lesen des Artikels
'Hier sind die Lösungen, wie ich den BKSOD-Fehler von Windows behebe' von der Seite miniTool:
(....)Ursachen für BKSOD Sowohl Hardwareprobleme als auch logische Beschädigungen können dem BKSOD zugrunde liegen (...)" auch:
(...)Logische Fehler wie falsches Windows-Sicherheitsupdate, Virenangriff oder Malware-Invasion (dadurch können MBR oder Systemdateien beschädigt werden), fehlerhafte Vorgänge (falsche Partition aktiviert), zu wenig Festplattenspeicher auf Laufwerk C und Software-Inkompatibilität können ebenfalls zu BKSOD führen. (...)
dass es vielleicht etwas mit einem Windows-Update zu tun haben könnte... Es wurde ein kumulatives Update für Windows 11 für x64-basierte Systeme 2022-07 /KB5015882 angeboten.
Der Lenovo Treiber 'Lenovo Ltd. - Firmware - 1.54.0.0 ist aktuell...
Danke für Eure Hilfe...
Hallo zusammen☺️
Boersenfeger: Hey, Du 😀...Keine Ursache... Danke auch Dir von ♥️ für Deine Glückwünsche. Gesund bin ich nun auch wieder, nachdem mich im Februar das🦠 Virus (🔬🤒🤧) doch noch erwischt hatte...
Gratulation💪🏻 zum ⚽-Aufstieg und immer schön die Life-Work⚖️Balance im Auge behalten...
Liebe Grüsse...🌼
Hey, jo 
Auch ihr seid natürlich lieb: milupo, Sören Hentzschel & aborix
Euch ganz lichen Dank für Eure Glückwünsche... Nehme ich sehr gerne 
Hallo Ihr Lieben!
@Elena M, @2002Andreas und @Endor
Vielen lieben Dank Euch für Eure Geburtstagsglückwünsche, über die ich mich sehr gefreut habe ... Gestern habe ich gleich doppelt gefeiert, Geburtstag & Muttertag 
Carpe Diem und liebe Grüsse von mir an alle
Hallo liebe Camp-Firefox-User
Ich wünsche allen hier im Forum 
Liebe Grüsse Goldsunshine
Hallo und guten Abend zusammen...
Danke, .DeJaVu, @Sören Hentzschel und Quantis, dass Ihre Euch gemeldet habt...
Ich habe mein Anliegen in der Microsoft-Community mit dem Thema 'Anzeige erscheint 'Ihre Windows-Lizenz läuft bald ab' gepostet.
Dort seht Ihr die Lösungsvorschläge, die ich erhalten habe und was ich gemacht habe.
Mein Anliegen konnte gelöst werden und die Anzeige 'Ihre Windows-Lizenz läuft bald ab' erscheint nicht mehr.
Allen wünsche ich eine schöne Adventszeit
... auf der Supportseite von Microsoft habe ich das gesehen unter dem Thema
'Reaktivieren von Windows11 nach einer Änderung der Hardware'
....in meinem letzten Thema 'Ordner von externer Festplatte lässt sich plötzlich nicht mehr öffnen' im Post# 49 hatte ich geschrieben, dass meine SSD Samsung 840Series, 120GB, welche zuvor eingebaut war durch eine grössere SSD Netac, 360GB ersetzt wurde und eine Graphikkarte wurde auch noch ausgewechselt...
...  ...
Um das Ablaufdatum der Windows-Lizenz anzuzeigen, habe ich die Eingabeaufforderung geöffnet und slmgr/xpr eingegeben und auf Enter geklickt - wie unter Kurztipp (auf so beheben Sie den Fehler „Ihre Windows-Lizenz läuft bald ab“
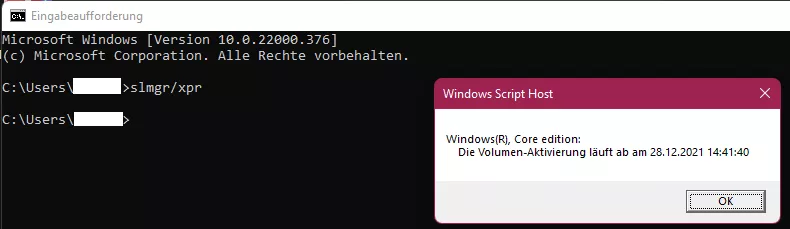
...
mit LicenceCrawler (2.3 by Martin Klinzmann) habe ich eine ProductKey-Auslese gestartet: 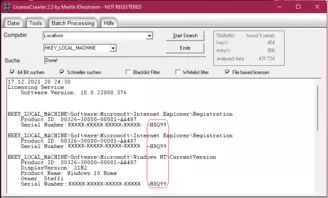
den Text, der gefunden wurde, ist hier:
17.12.2021 20:24:30
Licensing Service
Software Version: 10.0.22000.376
HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\Registration
Product ID: 00326-30000-00001-AA487
Serial Number: XXXXX-XXXXX-XXXXX-XXXXX-H8Q99
HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\Registration
Product ID: 00326-30000-00001-AA487
Serial Number: XXXXX-XXXXX-XXXXX-XXXXX-H8Q99
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion
Product ID: 00326-30000-00001-AA487
DisplayVersion: 21H2
Product Name: Windows 10 Home
Owner: (Name)
Serial Number: XXXXX-XXXXX-XXXXX-XXXXX-H8Q99
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion
Product ID: 00326-30000-00001-AA487
DisplayVersion: 21H2
Product Name: Windows 10 Home
Owner: (Name)
Serial Number: XXXXX-XXXXX-XXXXX-XXXXX-H8Q99
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\DefaultProductKey
Product ID: 00326-10000-00000-AA678
Serial Number: XXXXX-XXXXX-XXXXX-XXXXX-8HVX7
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\DefaultProductKey
Product ID: 00326-10000-00000-AA678
Serial Number: XXXXX-XXXXX-XXXXX-XXXXX-8HVX7
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\DefaultProductKey2
Product ID: 00326-10000-00000-AA479
Serial Number: XXXXX-XXXXX-XXXXX-XXXXX-8HVX7
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\DefaultProductKey2
Product ID: 00326-10000-00000-AA479
Serial Number: XXXXX-XXXXX-XXXXX-XXXXX-8HVX7
Search finished 17.12.2021 20:31:57
mit dem Windows Keyfinder (von zebNet) habe ich auch eine ProductKey-Auslese gemacht:
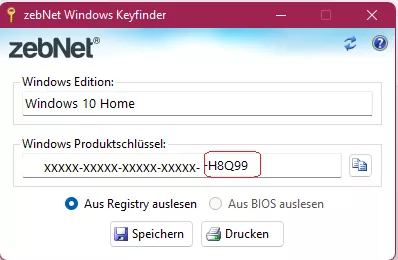
und dem Speccy habe ich auch eine ProductKey-Suche gemacht: 
... im Internet habe ich jedoch gelesen, dass Speccy mit der 25-stelligen Buchstaben-Zahlenabfolge nicht den eigentlichen Installationsschlüssel anzeige...
Mit den drei Tools werden mir jetzt drei verschiedene 25-stellige Buchstaben-Zahlenabfolgen gelistet ...
Edit: unter Eingabeaufforderung cmd habe ich das Kommando slmgr/dli eingegeben und die Eingabe mit Enter bestätigt:
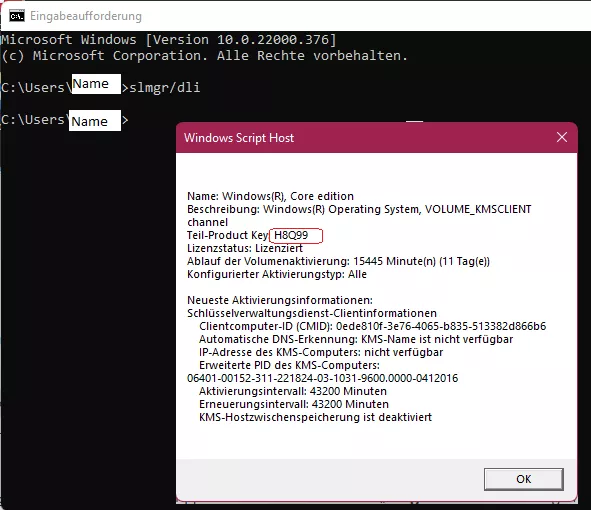
....
Hallo zusammen
Ich muss hier wieder etwas geklärt bekommen und von Euch Rat einholen...
Seit 2, 3 Tagen erscheint bei mir die Anzeige 'Ihre Windows-Lizenz läuft bald ab':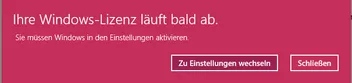
Unter System -> Aktivierung -> Aktivierungsstatus: steht aktiv: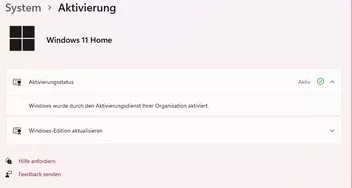
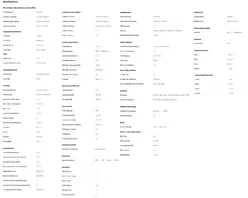
Hier sind noch die Windows - Spezifikationen, wo man sehen kann, wann das Windows 11 installiert worden ist: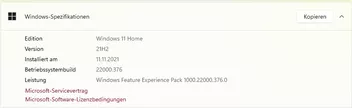
Habe nach den PC-Neustarts diese Anzeige immer wieder ...
Danke für Eure Hilfe...